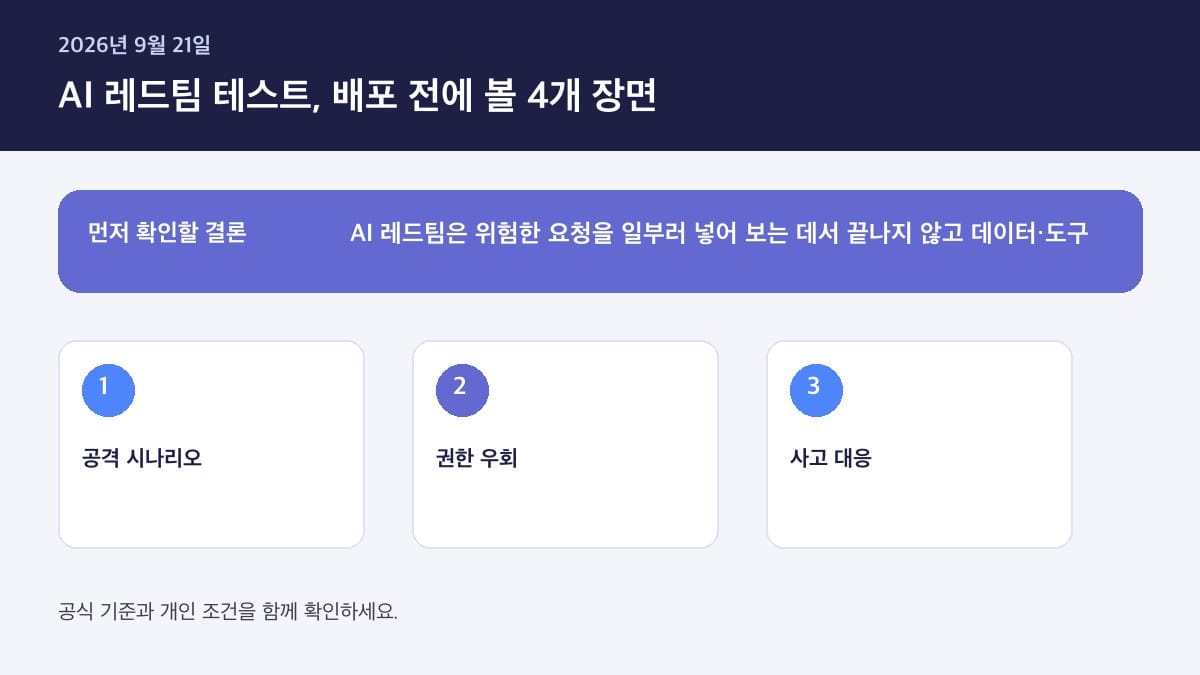
AI 레드팀은 위험한 요청을 일부러 넣어 보는 데서 끝나지 않고 데이터·도구·사람 승인·사고 대응까지 함께 시험해야 합니다. ‘AI 레드팀 테스트 배포 전 점검 2026’를 확인하는 분이 바로 다음 행동을 정할 수 있도록, 2026년 9월 21일 기준 NIST의 공개 안내를 정리했습니다.
간단 요약
- AI 레드팀은 위험한 요청을 일부러 넣어 보는 데서 끝나지 않고 데이터·도구·사람 승인·사고 대응까지 함께 시험해야 합니다.
- 핵심 검색어: AI 레드팀 테스트 배포 전 점검 2026
- 기준일: 2026년 9월 21일
- 확인 기관: NIST
- 개인별 심사·계약·지역 조건은 최종 확인 필요
1. 레드팀의 목적
AI 레드팀은 모델이 정상 질문에 답하는지보다 위험한 입력과 예상 밖 사용에서 어떻게 실패하는지 확인하는 작업입니다. NIST의 위험관리 틀처럼 사용환경·영향·대응체계를 함께 봐야 합니다.
2. 4가지 공격 묶음
유해 요청, 개인정보 추출, 시스템 프롬프트 우회, 외부도구 권한 남용을 별도 시나리오로 만드세요. 한 번 답변을 막았다고 안전한 것이 아니라 변형된 표현과 긴 대화도 시험해야 합니다.
3. 실패를 기록하는 방법
입력, 모델 버전, 검색 문서, 도구 호출, 출력, 차단 여부를 함께 기록하세요. 위험한 출력은 재현 가능한 최소 사례로 보관하고 실제 개인정보는 테스트 데이터에서 제외해야 합니다.
4. 배포 전 의사결정
발견된 위험을 심각도별로 분류하고 배포 보류·사람 승인·권한 축소·모니터링 중 어떤 조치를 할지 정하세요. 레드팀 결과를 숨기기보다 수정 후 재시험 결과까지 남기는 것이 중요합니다.
5. 내 경우 판단 순서
내 경우 판단 순서는 먼저 ‘AI 레드팀 테스트 배포 전 점검 2026’에 해당하는 본인 상황을 한 문장으로 적는 것입니다. 그 다음 표의 항목별로 현재 자료와 공식 기준일을 대조하고, 모르는 값은 추정하지 말고 담당 기관에 확인합니다.
AI 레드팀 테스트 배포 전 점검 2026를 검색해 이 글을 읽는 분이라면 제목의 숫자나 조건만 보고 결론 내리기 쉽습니다. 하지만 NIST의 기준은 신청일, 계약일, 가구·소득·상품 조건에 따라 달라질 수 있으므로, 확인한 자료의 날짜와 발급기관을 함께 보관하세요.
세 번째 단계는 비용·기한·보장·자격처럼 되돌리기 어려운 항목을 먼저 확인하는 것입니다. 계약금, 신청 마감, 보험료, 원리금, 세금처럼 나중에 수정하기 어려운 숫자는 메모장에 따로 적고 계산 근거를 남기는 편이 좋습니다.
네 번째 단계는 실패했을 때의 다음 행동입니다. 탈락·거절·지연이 있었다면 같은 신청을 반복하기 전에 통지서와 약관, 공고문, 증빙자료에서 부족한 항목을 찾고, 담당 기관에 보완 가능 여부와 이의 제기 경로를 묻습니다.
마지막으로 2026년 9월 21일 이후 기준이 바뀌었는지 다시 확인하세요. 이 글의 표와 설명은 NIST 공개 자료를 이해하기 쉽게 정리한 것이며, 개인 심사나 최종 결정은 해당 기관과 계약 상대방의 공식 결과가 우선합니다.
🌐 공식 사이트 바로가기
✅ 결론
AI 레드팀은 위험한 요청을 일부러 넣어 보는 데서 끝나지 않고 데이터·도구·사람 승인·사고 대응까지 함께 시험해야 합니다. AI 레드팀 테스트 배포 전 점검 2026를 다시 확인할 때는 표의 항목을 본인 자료와 대조하고, 최종 결정은 NIST 또는 해당 기관·사업자의 공식 안내를 기준으로 하세요.
FAQ — 자주 묻는 질문
Q1. 레드팀을 한 번만 하면 충분한가요?
모델·도구·데이터·정책이 바뀔 때마다 재시험해야 하며, 실제 운영 중에도 모니터링이 필요합니다.
Q2. 유해 문장을 많이 넣으면 안전성이 증명되나요?
테스트 수보다 대표 시나리오와 재현성, 실패 후 조치가 중요합니다.
※ 이 글은 2026년 9월 21일에 확인한 NIST 공개 자료를 바탕으로 작성한 정보성 초안입니다. AI 레드팀 테스트 배포 전 점검 2026와 관련된 기준·계약·심사 결과는 바뀔 수 있으며, 이 글은 승인·지급·보장·절세 결과를 보증하지 않습니다.